Studio kampaní
Vytvářejte, plánujte a přizpůsobujte kampaně pro různé regiony, pozice a rizikové profily.
Phishingové simulace
Pošlete vlastním zaměstnancům realistické lokalizované phishingové e-maily, změřte, kdo je otevře, klikne, zadá přihlašovací údaje nebo je nahlásí, a proměňte každý výsledek v čísla, kterým rozumí vedení i auditoři.
Jak kampaň probíhá
Každá kampaň začíná nástrahou, kterou napsal ofenzivní bezpečnostní tým Haxoris v českém, slovenském a anglickém firemním jazyce, takže působí jako skutečná. Vy určíte, kdo ji dostane a kdy, a každé otevření, kliknutí, zadání údajů i nahlášení se zobrazí v momentě, kdy se stane.
Funkce
Každá funkce pokrývá jeden krok cyklu kampaně, takže i malý bezpečnostní tým zvládne celý program simulací bez dedikovaného správce.
Vytvářejte, plánujte a přizpůsobujte kampaně pro různé regiony, pozice a rizikové profily.
Využívejte scénáře inspirované reálnými útoky – od falešných výplatních pásek a faktur, přes QR kódy až po krádeže hesel v MS Teams a Slacku.
Segmentujte podle týmu, jazyka, seniority a míry rizika a doručování rozložte v čase, aby kampaně vypadaly jako běžná pošta, a ne jako hromadný rozesílací útok.
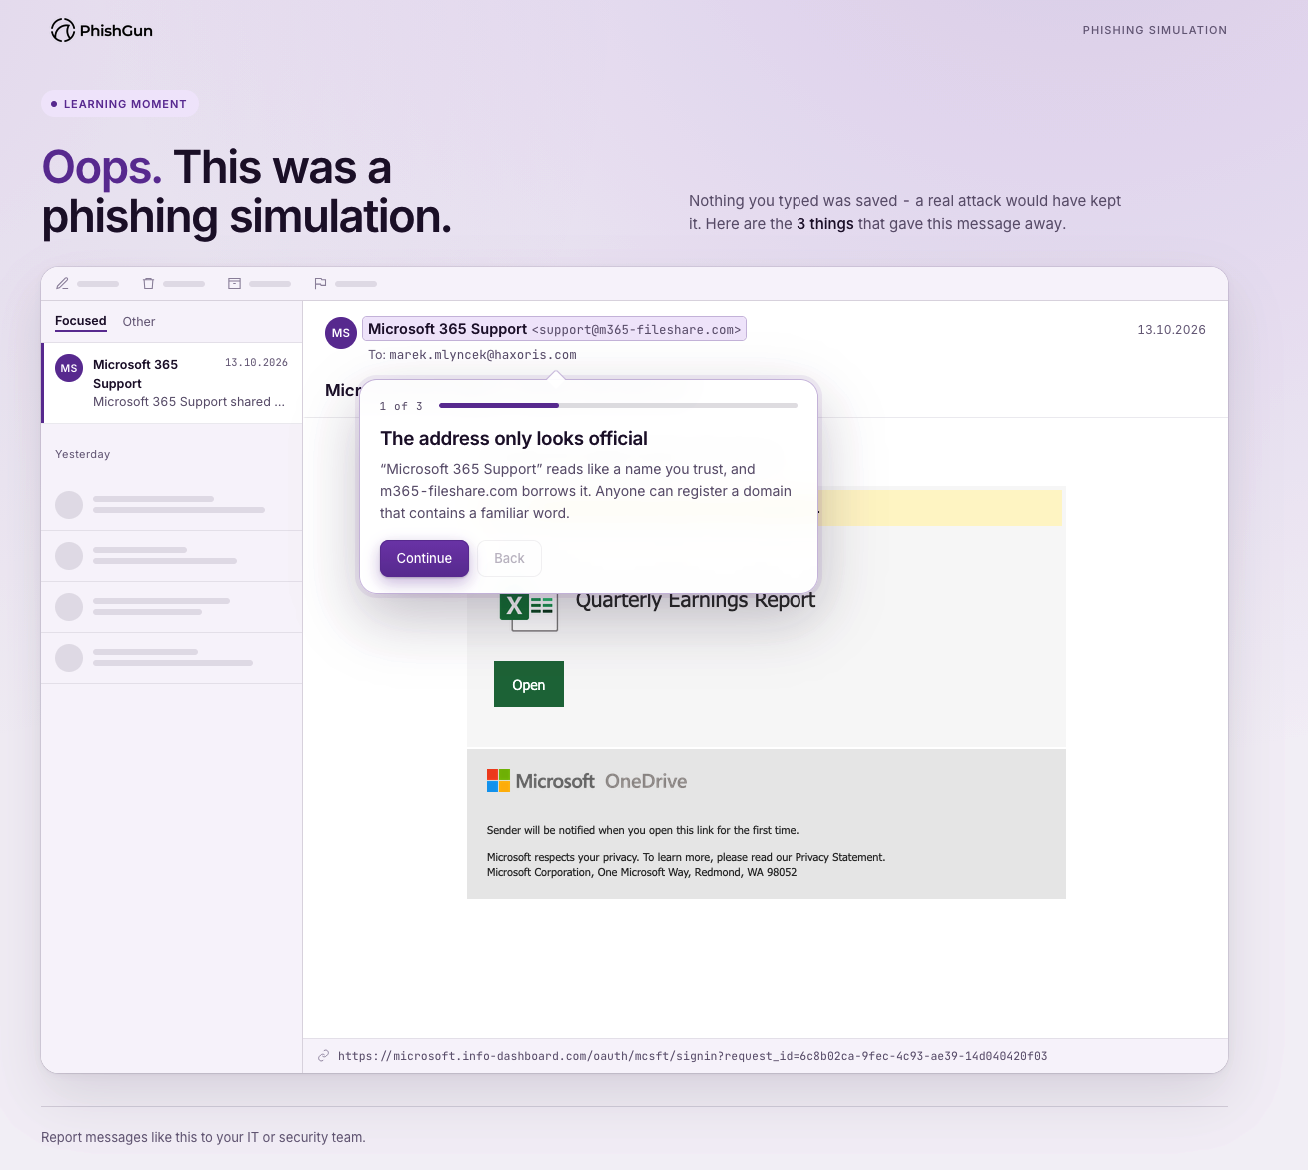
Každé kliknutí skončí na kontrolované stránce, která nikdy neukládá, co do ní zaměstnanec napíše. Pokud údaje odešle, stránka se změní v moment poučení, který vysvětlí, co se právě stalo a proč na tom záleží.
Zachyťte podezřelé e-maily a proměňte jejich nahlašování v měřitelný a automatický návyk zaměstnanců.
Sledujte otevření, kliknutí, zadání přihlašovacích údajů a nahlášení v reálném čase, rozdělená podle kampaně, týmu a oddělení.
Simulační engine
Vytvářejte kontextově přesné scénáře a automatizujte je do dlouhodobého programu, místo jednorázových testů.
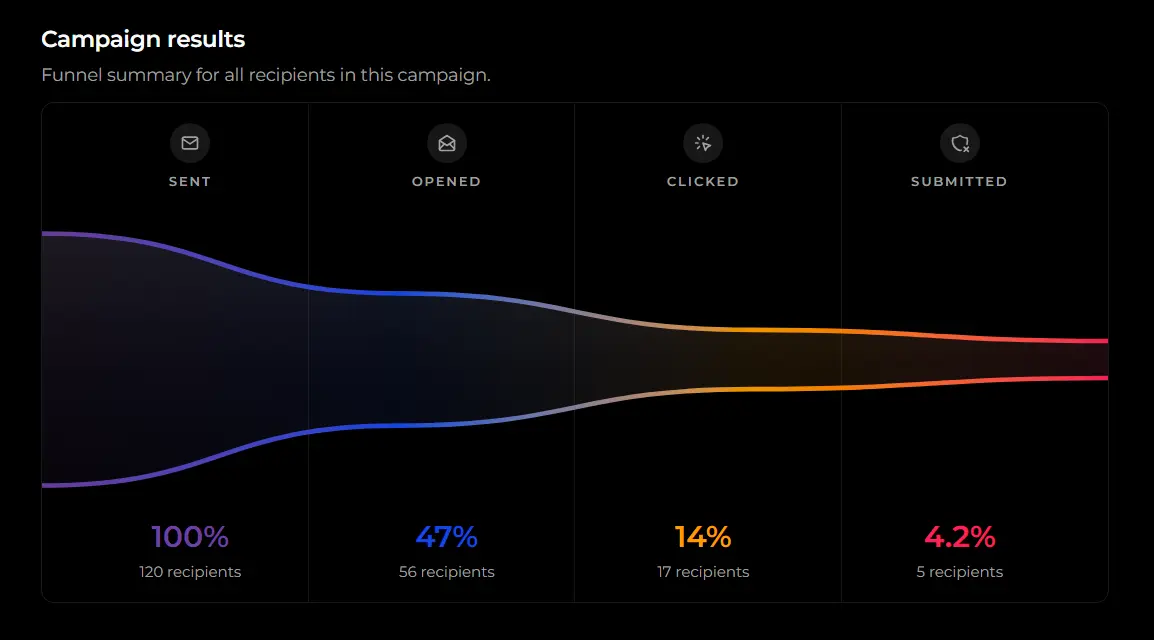
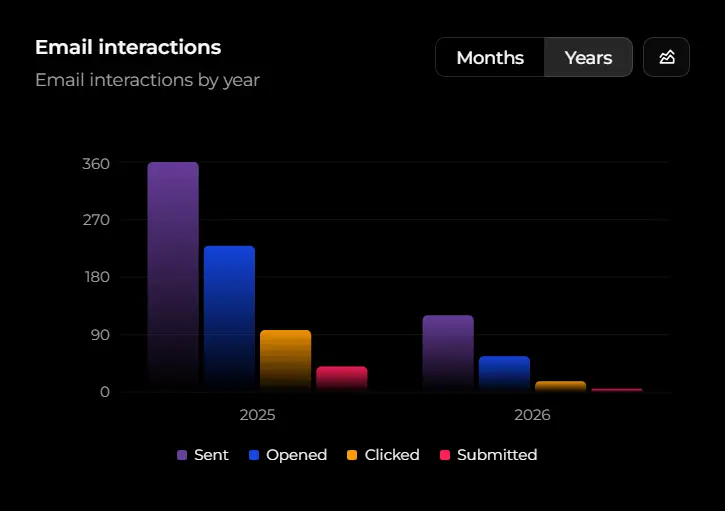
Měření a analytika
PhishGun neřeší jen to, jestli si zaměstnanec školení „odklikal“. Měříme reálné chování, které snižuje riziko: rozpoznání hrozby, nahlášení a ponaučení se.
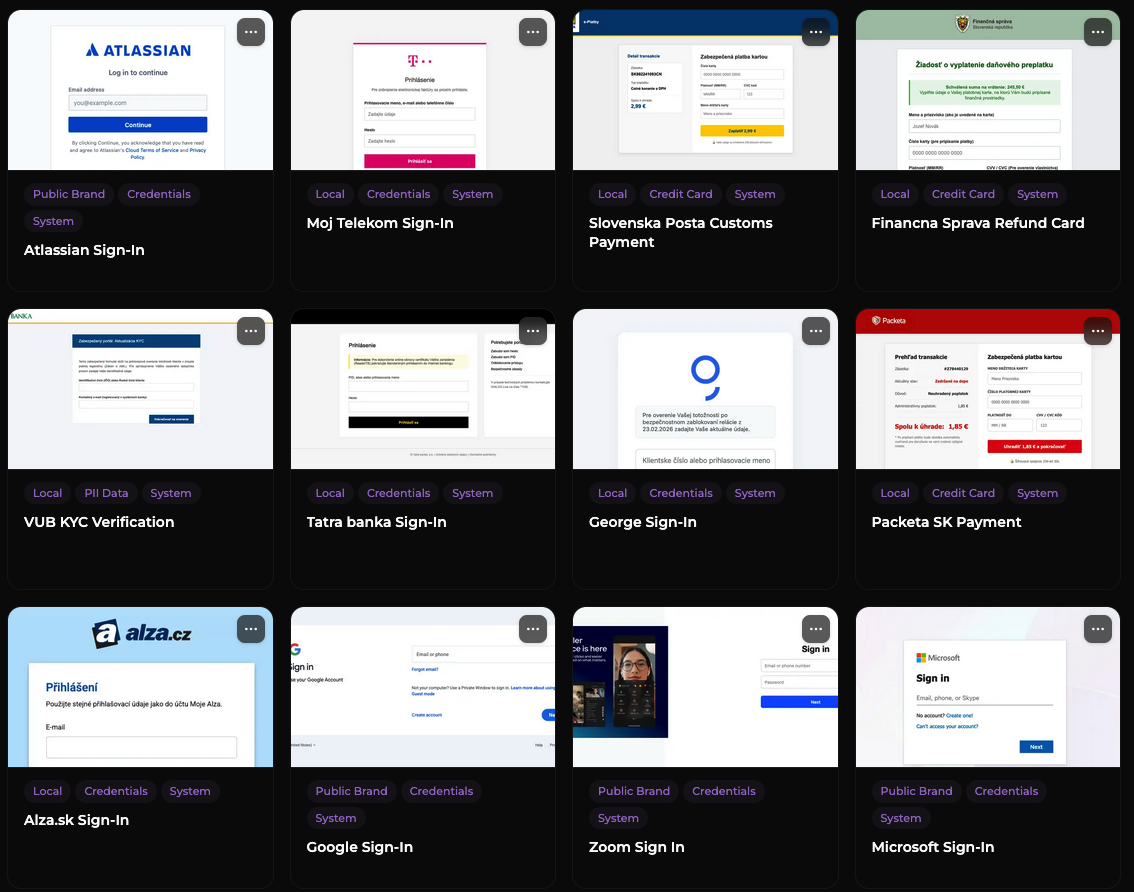
Phishingový obsah
Vybírejte z rostoucí databáze veřejných i lokálních šablon – od běžných podvodů až po sofistikované techniky útočníků. Simulace tak zůstanou uvěřitelné pro každý tým.
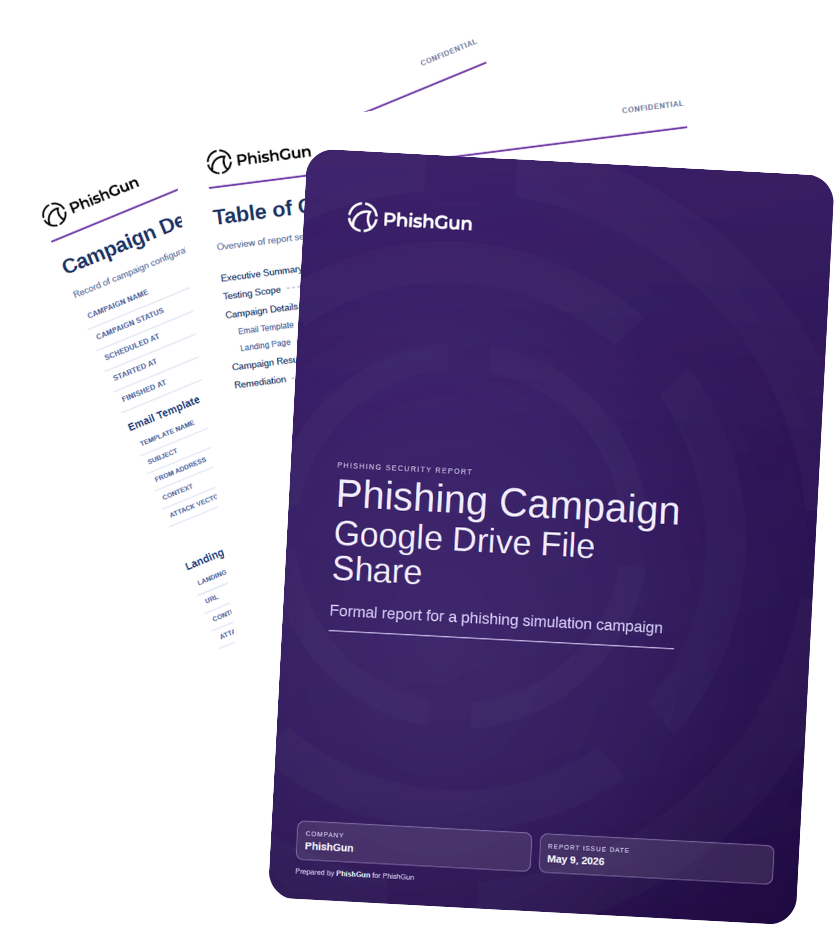
Reportování
Proměňte výsledky kampaní v elegantní reporty s vlastním logem pro vedení a auditory – bez hodin strávených upravováním prezentací.
Průběh kampaně
První kampaň zadáte z lokalizované šablony přibližně za pět minut. Stejný cyklus se pak opakuje podle harmonogramu, který si nastavíte.
Synchronizujte uživatele z Microsoft 365 nebo Google Workspace a rozdělte je podle týmu, jazyka a rizikového profilu.
Vyberte lokalizovanou šablonu z knihovny nebo ji přizpůsobte aktuální hrozbě či události ve firmě.
Zvolte okno odesílání a PhishGun rozloží doručování tak, aby kampaň dorazila do schránek jako běžná pošta.
Otevření, kliknutí, zadání přihlašovacích údajů a nahlášení se zobrazují průběžně a moment poučení se po zadání údajů spustí automaticky.
Proměňte kampaň v PDF report s vaší značkou a trend pro nejbližší hodnocení managementem nebo audit.
Po chybě
Phishingový test, který končí u proklikovosti, je měření, ne program. V PhishGunu je začátkem školení chvíle, kdy zaměstnanec zadá údaje do simulované stránky: dozví se, že se nic neuložilo, a vidí, co přehlédl, dokud má zprávu ještě v čerstvé paměti.
Případy použití
PhishGun se přizpůsobí vašemu týmu. Začněte s jednoduchými phishingovými simulacemi a postupně vybudujte komplexní program bezpečnostního povědomí.
Prokažte auditorům i vedení, že pravidelně realizujete školení, zapojujete zaměstnance a aktivně snižujete riziko.
Zastřešte profesionální program phishingových simulací a školení, aniž byste kupovali předražené korporátní balíky nebo hledali nového člověka do týmu.
Zamiřte na kritická oddělení realistickými simulacemi faktur, komunikace s dodavateli a pokusy o krádež přihlašovacích údajů.
Školte kancelářské i výrobní zaměstnance pomocí krátkých, kontextových scénářů namísto zdlouhavých kurzů.
Budujte bezpečné návyky u distribuovaných týmů pomocí e-mailových scénářů, QR kódů a útoků přes kolaborační nástroje.
Generujte podklady o účasti a progresu zaměstnanců připravené pro jednání s vedením, auditory a regulátory.
Integrace
PhishGun je navržen pro běžná firemní prostředí – nabízí jednoduché propojení na identitu, e-maily a ticketingové systémy.

Zdroje
Jak se kampaně staví, jak vypadají návnady a s jakou proklikovostí porovnat vlastní výsledky.
Phishingová simulace krok za krokem: stanovte cíl, vyberte realistický scénář, spusťte ji na reprezentativní skupinu a změřte míru kliknutí, nahlášení a čas do nahlášení.
Phishing příklady z Česka: 12 reálných podvodných e-mailů s vysvětlením red flags – balíkové scamy, falešné banky i AI útoky. Vyzkoušejte trénink zdarma.
Phishing statistiky 2026: neproškolení zaměstnanci kliknou ve 33 % případů, proškolené týmy pod 5 %. Porovnejte se podle odvětví a velikosti firmy.
Stručné odpovědi pro týmy, které plánují první kampaň.
Další krok
Rezervujte si 30minutové demo: postavíme kampaň z lokalizované šablony, odešleme ji a společně si projdeme výsledky i report.