Štúdio kampaní
Vytvárajte, plánujte a prispôsobujte kampane pre rôzne regióny, pozície a rizikové profily.
Phishingové simulácie
Pošlite vlastným zamestnancom realistické lokalizované phishingové e-maily, zmerajte, kto ich otvorí, klikne, zadá prihlasovacie údaje alebo ich nahlási, a premeňte každý výsledok na čísla, ktorým rozumie vedenie aj audítori.
Ako kampaň prebieha
Každá kampaň začína nástrahou, ktorú napísal ofenzívny bezpečnostný tím Haxoris v slovenskom, českom a anglickom firemnom jazyku, takže pôsobí ako skutočná. Vy určíte, kto ju dostane a kedy, a každé otvorenie, kliknutie, zadanie údajov aj nahlásenie sa zobrazí v momente, keď sa stane.
Funkcie
Každá funkcia pokrýva jeden krok cyklu kampane, takže aj malý bezpečnostný tím zvládne celý program simulácií bez dedikovaného správcu.
Vytvárajte, plánujte a prispôsobujte kampane pre rôzne regióny, pozície a rizikové profily.
Využívajte scenáre inšpirované reálnymi útokmi – od falošných výplatných pások a faktúr, cez QR kódy až po krádeže hesiel v MS Teams a Slacku.
Segmentujte podľa tímu, jazyka, seniority a miery rizika a doručovanie rozložte v čase, aby kampane vyzerali ako bežná pošta, a nie ako hromadný rozosielací útok.
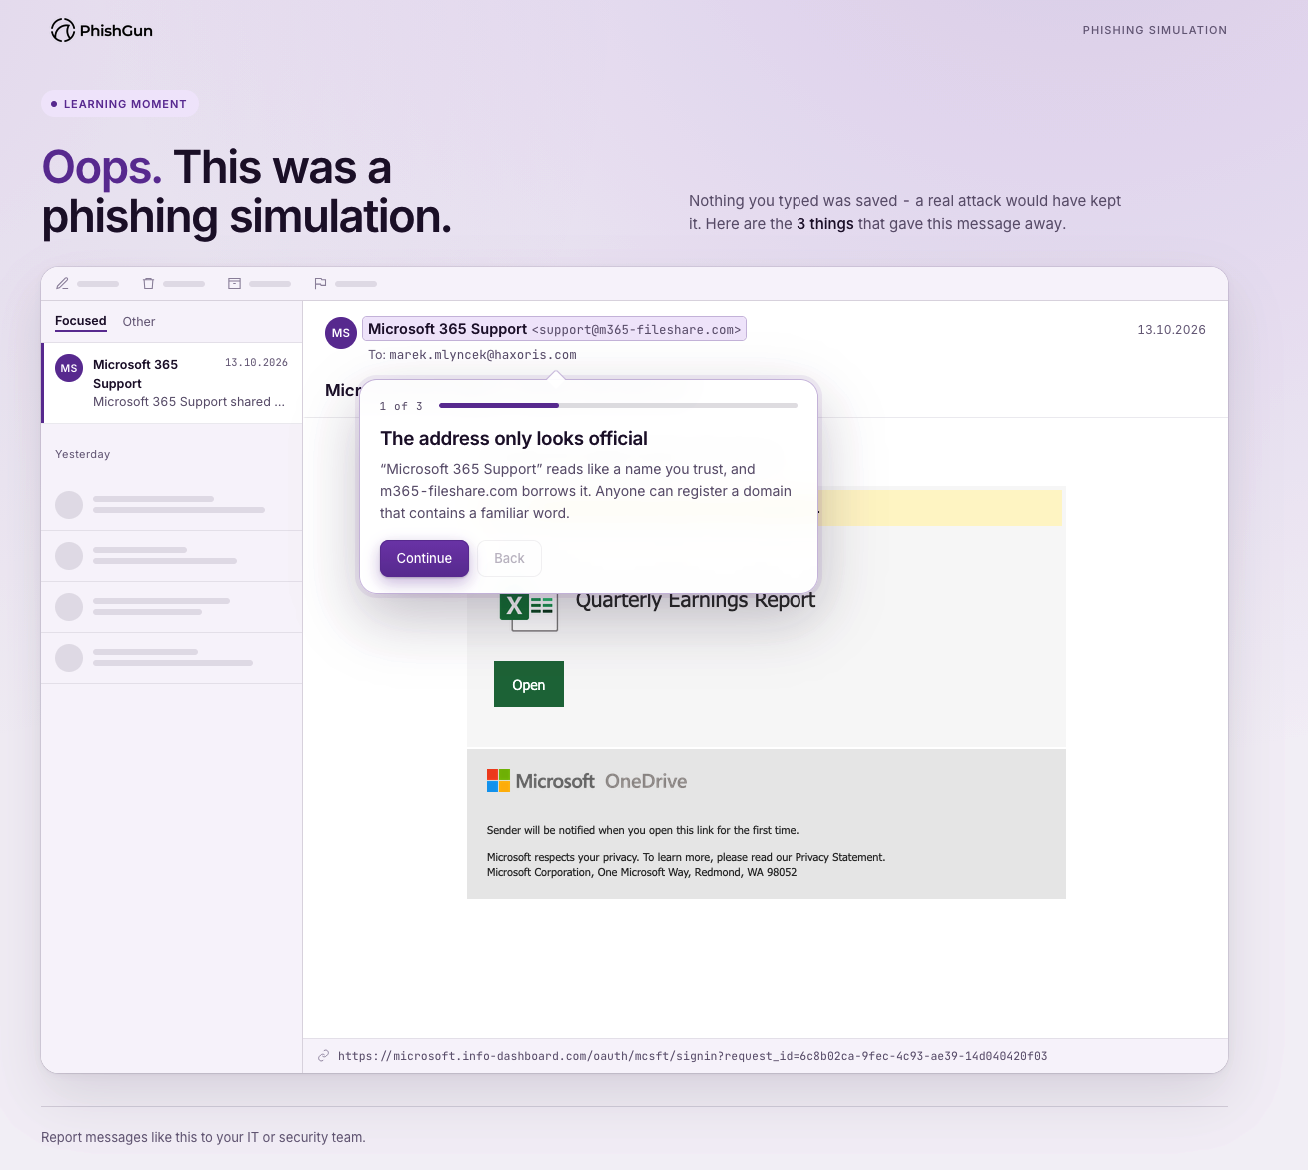
Každé kliknutie skončí na kontrolovanej stránke, ktorá nikdy neukladá, čo do nej zamestnanec napíše. Ak údaje odošle, stránka sa zmení na moment poučenia, ktorý vysvetlí, čo sa práve stalo a prečo na tom záleží.
Zachyťte podozrivé e-maily a premeňte ich nahlasovanie na merateľný a automatický návyk zamestnancov.
Sledujte otvorenia, kliknutia, zadania prihlasovacích údajov a nahlásenia v reálnom čase, rozdelené podľa kampane, tímu a oddelenia.
Simulačný engine
Vytvárajte kontextovo presné scenáre a automatizujte ich do dlhodobého programu, namiesto jednorazových testov.
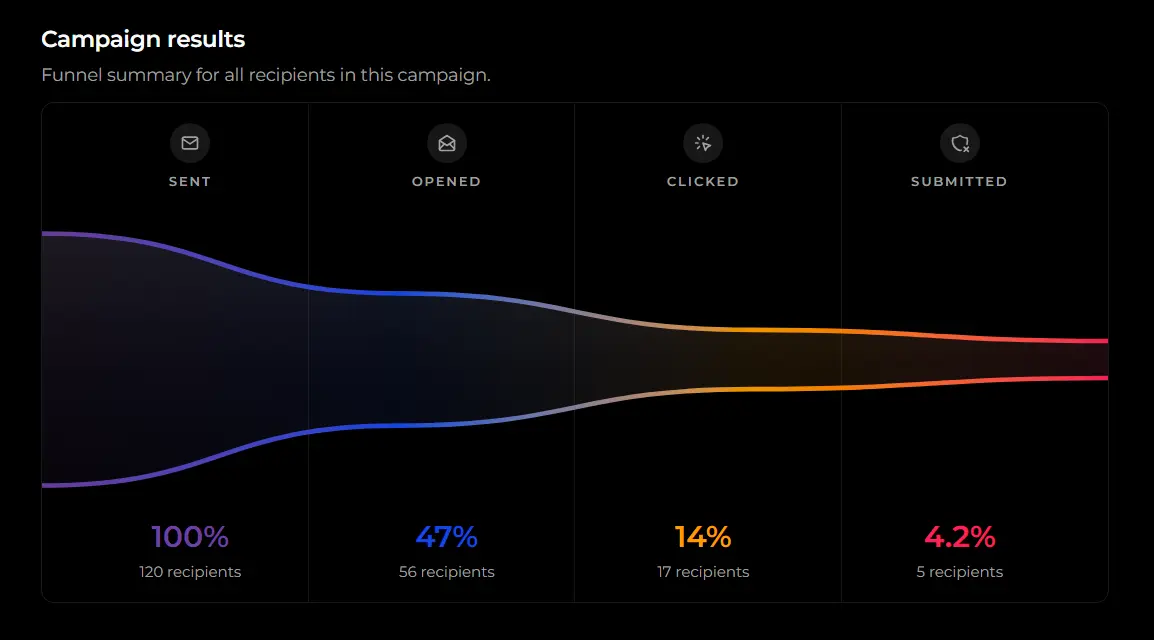
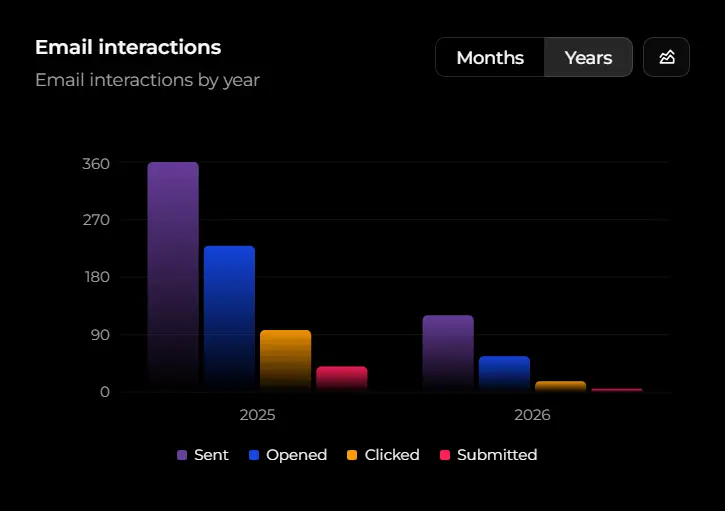
Meranie a analytika
PhishGun nerieši len to, či si zamestnanec školenie „odklikal“. Meriame reálne správanie, ktoré znižuje riziko: rozpoznanie hrozby, nahlásenie a ponaučenie sa.
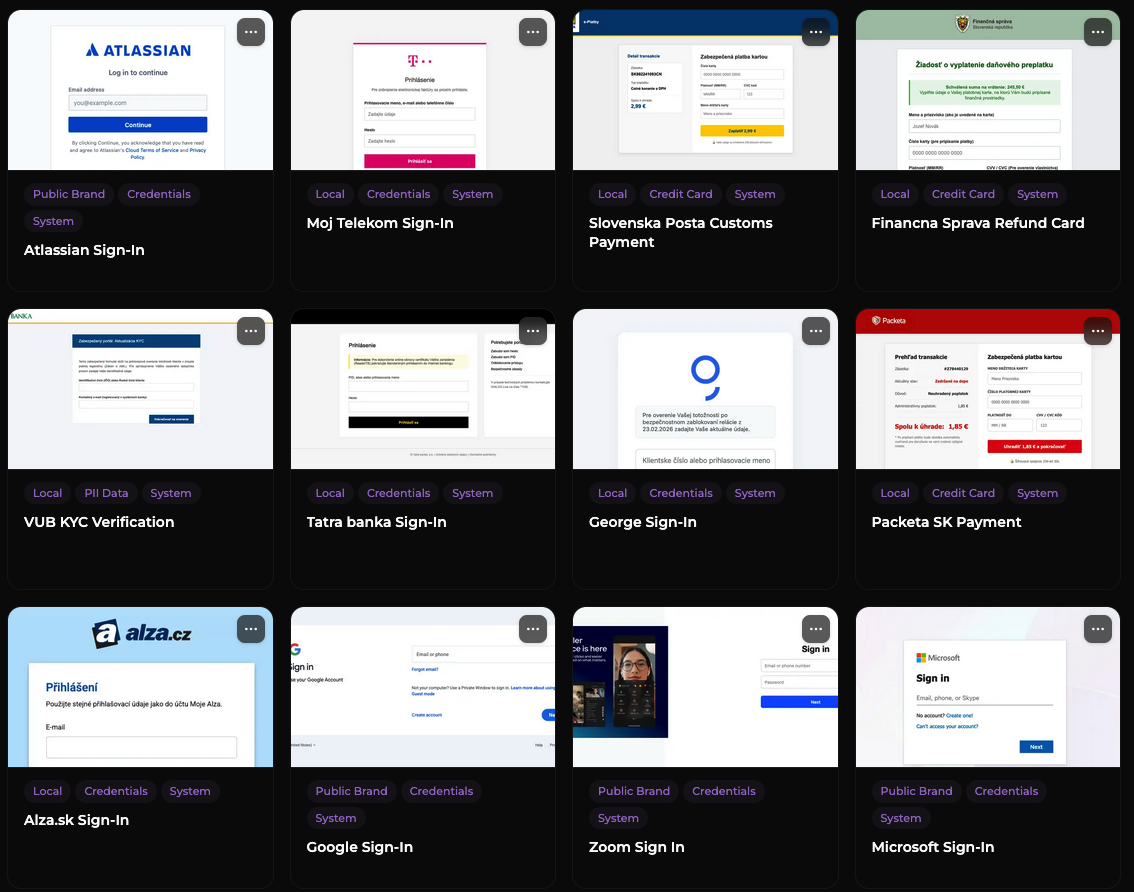
Phishingový obsah
Vyberajte z rastúcej databázy verejných aj lokálnych šablón – od bežných podvodov až po sofistikované techniky útočníkov. Simulácie tak zostanú uveriteľné pre každý tím.
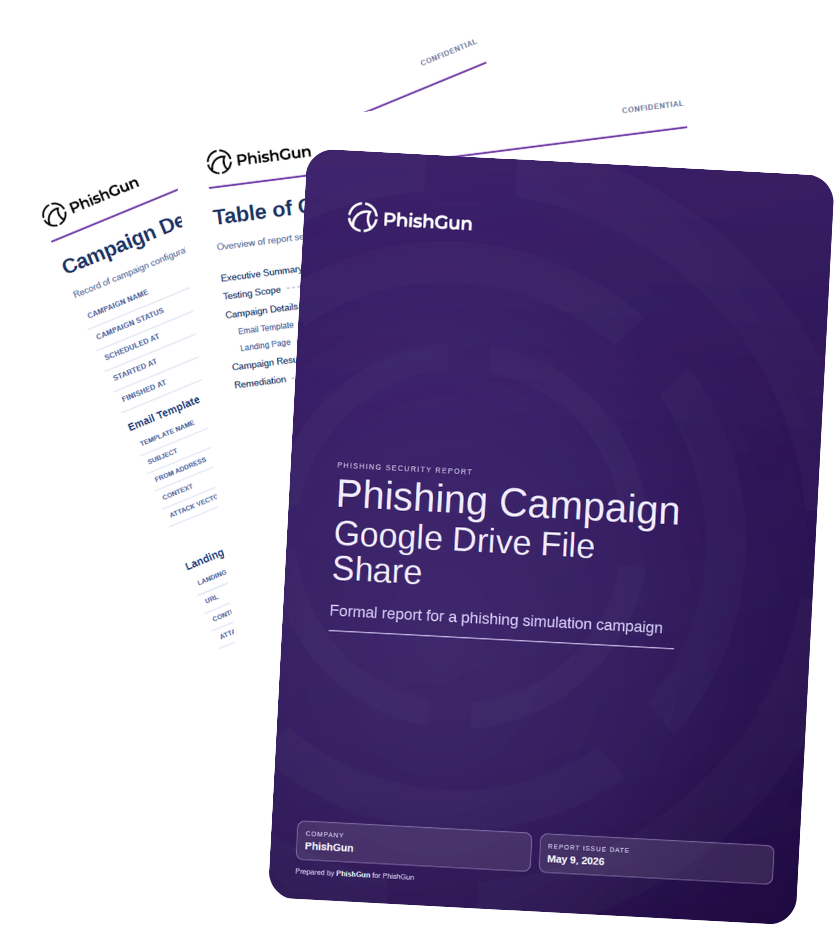
Reportovanie
Premeňte výsledky kampaní na elegantné reporty s vlastným logom pre vedenie a audítorov – bez hodín strávených upravovaním prezentácií.
Priebeh kampane
Prvú kampaň zadáte z lokalizovanej šablóny približne za päť minút. Rovnaký cyklus sa potom opakuje podľa harmonogramu, ktorý si nastavíte.
Synchronizujte používateľov z Microsoft 365 alebo Google Workspace a rozdeľte ich podľa tímu, jazyka a rizikového profilu.
Vyberte lokalizovanú šablónu z knižnice alebo ju prispôsobte aktuálnej hrozbe či udalosti vo firme.
Zvoľte okno odosielania a PhishGun rozloží doručovanie tak, aby kampaň dorazila do schránok ako bežná pošta.
Otvorenia, kliknutia, zadania prihlasovacích údajov a nahlásenia sa zobrazujú priebežne a moment poučenia sa po zadaní údajov spustí automaticky.
Premeňte kampaň na PDF report s vašou značkou a trend pre najbližšie hodnotenie manažmentom alebo audit.
Po chybe
Phishingový test, ktorý končí pri miere kliknutí, je meranie, nie program. V PhishGune je začiatkom školenia chvíľa, keď zamestnanec zadá údaje do simulovanej stránky: dozvie sa, že sa nič neuložilo, a vidí, čo prehliadol, kým má správu ešte v čerstvej pamäti.
Prípady použitia
PhishGun sa prispôsobí vášmu tímu. Začnite s jednoduchými phishingovými simuláciami a postupne vybudujte komplexný program bezpečnostného povedomia.
Preukážte audítorom aj vedeniu, že pravidelne realizujete školenia, zapájate zamestnancov a aktívne znižujete riziko.
Zastrešte profesionálny program phishingových simulácií a školení bez toho, aby ste kupovali predražené korporátne balíky alebo hľadali nového človeka do tímu.
Zacieľte na kritické oddelenia realistickými simuláciami faktúr, komunikácie s dodávateľmi a pokusmi o krádež prihlasovacích údajov.
Školte kancelárskych aj výrobných zamestnancov pomocou krátkych, kontextových scenárov namiesto zdĺhavých kurzov.
Budujte bezpečné návyky u distribuovaných tímov pomocou e-mailových scenárov, QR kódov a útokov cez kolaboračné nástroje.
Generujte podklady o účasti a progrese zamestnancov pripravené na rokovania s vedením, audítormi a regulátormi.
Integrácie
PhishGun je navrhnutý pre bežné firemné prostredia – ponúka jednoduché prepojenie na identitu, e-maily a ticketingové systémy.

Zdroje
Ako sa kampane stavajú, ako vyzerajú návnady a s akou mierou kliknutí porovnať vlastné výsledky.
Phishingová simulácia krok za krokom: stanovte cieľ, vyberte realistický scenár, spustite ju na reprezentatívnu skupinu a zmerajte mieru kliknutí, nahlásení a čas do nahlásenia.
12 príkladov phishingových e-mailov z reálnych kampaní na Slovensku: podvodné balíky, falošné banky, CEO podvody aj AI útoky - s vyznačenými varovnými signálmi.
Phishing štatistiky pre rok 2026: 33 % nezaškolených zamestnancov klikne, po roku školení pod 5 %. Benchmarky podľa odvetvia a veľkosti firmy + dáta zo Slovenska.
Stručné odpovede pre tímy, ktoré plánujú prvú kampaň.
Ďalší krok
Rezervujte si 30-minútové demo: postavíme kampaň z lokalizovanej šablóny, odošleme ju a spolu si prejdeme výsledky aj report.